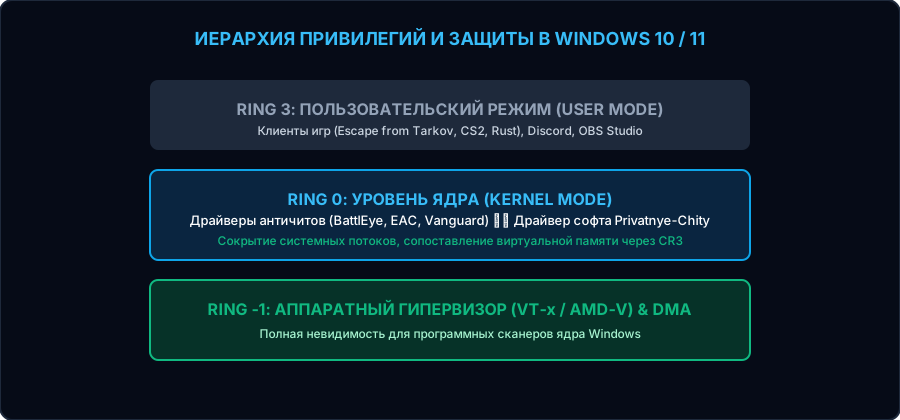
В 2026 году античиты больше не полагаются на простое сканирование известных хэшей файлов. BattlEye, Easy Anti-Cheat, Riot Vanguard и Ricochet запускаются как драйверы ядра Ring-0 и имеют неограниченный доступ к памяти всей операционной системы. Понимание их работы позволяет нам создавать софт с нулевым риском блокировок.
Основные векторы проверок ядра
1. Проверка целостности дескрипторов (Handle Stripping) — античит отслеживает попытки открытия процесса игры с правами `PROCESS_VM_READ` или `PROCESS_VM_WRITE`. Наши софты не открывают прямых дескрипторов и используют прямое сопоставление виртуальной памяти через CR3 контрольный регистр процессора.
2. Сканирование скрытых потоков (Thread Stack Walking) — античит сканирует стек системных потоков на наличие несопоставленного (unbacked) исполняемого кода. Инжекторы Privatnye-Chity.com маскируют потоки под легальные системные драйверы звуковых карт или чипсета.
3. Поведенческий анализ (Heuristic & AI Models) — анализ аномальной меткости стрельбы (аномальный Headshot Ratio, идеальный трекинг сквозь стены). Именно поэтому наши приватные аимботы используют сплайны Безье и случайные микро-колебания, неотличимые от моторики киберспортсменов.